

Trading
Explora una amplia gama de mercados con precios competitivos, liquidez profunda y herramientas de trading avanzadas.
Más información 
Plataforma
Opera sin interrupciones con la potente plataforma de TMGM, diseñada para ofrecer velocidad, precisión y una experiencia de trading superior.
Más información Plataforma de trading
Herramientas de trading
Academia
Aprende los fundamentos del trading con recursos ideales para principiantes, incluidas guías, seminarios web y análisis del mercado.
Más información Academia TMGM
Noticias y análisis
Obtén actualizaciones del mercado en tiempo real y análisis de expertos para adelantarte a las oportunidades de trading
Más información Noticias y análisis
Acerca de
Descubre qué distingue a TMGM: nuestra presencia global, solidez regulatoria y compromiso con la innovación en el trading.
Más información Por qué elegir TMGM
Las estimaciones siguen a la baja: por qué se acelera la cuenta atrás de Bitcoin ante la amenaza cuántica
La amenaza que la inteligencia artificial (IA) y la computación cuántica representan para Bitcoin (BTC) y las criptomonedas en general ya no depende de si el hardware llegará a tener la capacidad necesaria, sino de cuándo lo hará.
Los avances en la investigación asistida por IA añaden una nueva dimensión a la amenaza de la computación cuántica, aunque actualmente ninguna de estas tecnologías puede vulnerar por sí sola la criptografía de Bitcoin.
Sin embargo, la IA y la computación cuántica están cerrando esa brecha a un ritmo más rápido de lo que cualquiera había previsto antes de 2026.
Durante más de una década, la cadena de bloques funcionó como un registro matemáticamente invulnerable que no requería confiar en terceros. La seguridad de Bitcoin se sustentaba en un problema tan complejo que ningún ordenador clásico construido hasta la fecha podía resolverlo.
Ese problema matemático es el problema del logaritmo discreto en curvas elípticas (ECDLP-256), que separa la clave pública de una billetera de criptomonedas de su clave privada.
En rigor, pese a los avances de la IA en los últimos cinco años que amenazan con desmantelar la seguridad fundamental de Bitcoin, resolver este problema matemático de larga data sigue siendo computacionalmente inviable para los ordenadores clásicos. Sin embargo, la incómoda pregunta es: ¿durante cuánto tiempo más?
6 millones de bitcoins: la cifra que define lo que está en juego
Quantum Alliance, una coalición de nueve miembros creada en octubre de 2026, estima que aproximadamente 6,4 millones de bitcoins, el 32,2 % de toda la oferta en circulación, se encuentran en billeteras cuyas claves públicas ya están expuestas y son visibles en la cadena de bloques. Esta cifra, que incluye los 1,1 millones de BTC de Satoshi Nakamoto, es aún mayor, de 6,9 millones de BTC, según las Autoridades Europeas de Supervisión (AES).
No son cifras teóricas: a los precios actuales del mercado, cercanos a los 82.000 dólares por bitcoin, equivalen a más de 566.000 millones de dólares y, aun así, siguen siendo estructuralmente vulnerables.
Las instituciones que integran las AES publicaron en septiembre un informe sobre la amenaza que supone la computación cuántica para la criptografía, en el que señalaron que podría comprometer algunas redes criptográficas utilizadas actualmente para proteger transacciones, cadenas de bloques, bases de datos y comunicaciones antes de llegar a ser comercialmente viable. El informe no mencionó explícitamente cuándo podría alcanzar esa viabilidad comercial, según un artículo de CoinDesk.
La amenaza cuántica: lo que hay que saber
El riesgo cuántico para Bitcoin y las criptomonedas se deriva de la arquitectura criptográfica inicial, en la que las billeteras que utilizan salidas de pago a clave pública (P2PK), el formato predeterminado de Bitcoin en sus inicios, publican sus claves públicas directamente en la cadena de bloques con cada transacción realizada. Esto también se aplica a las billeteras que reutilizaron direcciones. Una vez que estas claves públicas son visibles, se convierten en un objetivo, incluidos los 1,1 millones de BTC atribuidos a Satoshi Nakamoto, que permanecen inactivos en las direcciones P2PK iniciales y no han registrado movimientos desde hace más de 15 años.
Cabe reiterar que los bitcoins en direcciones P2PK no afrontan un riesgo inmediato, ya que ningún ordenador actual puede resolver el problema matemático ECDLP-256. La amenaza sigue situándose en el futuro, y el debate se centra en cuán lejano es ese futuro y en si alguien puede acelerar la reducción de ese margen de tiempo.
Sin embargo, un ordenador cuántico que ejecute el algoritmo de Shor podría resolver el ECDLP-256 exponencialmente más rápido que cualquier máquina clásica.
En marzo, Google acortó considerablemente su plazo para prepararse para el Día Q, el momento en el que los ordenadores cuánticos actuales podrían resolver el problema ECDLP-256 y vulnerar los algoritmos de criptografía de clave pública. Google señaló que contempla 2029 como fecha límite para prepararse para este acontecimiento e instó al resto del mundo a seguir su ejemplo y empezar a implementar algoritmos de criptografía poscuántica (PQC) para reforzar o sustituir los sistemas de curvas elípticas y RSA.
Heather Adkins, vicepresidenta de Ingeniería de Seguridad de Google, y Sophie Schmieg, ingeniera sénior de criptografía, afirmaron en la publicación: «Como pioneros tanto en computación cuántica como en PQC, tenemos la responsabilidad de predicar con el ejemplo y compartir un calendario ambicioso. Con ello, esperamos aportar la claridad y el sentido de urgencia necesarios para acelerar las transiciones digitales no solo en Google, sino también en todo el sector».
Para ponerlo en contexto, Google sostuvo que vulnerar el ECDLP-256 requiere actualmente menos de 500.000 cúbits físicos, una cifra que ha reducido a una vigésima parte de su estimación anterior. Dicho esto, Willow, el chip más avanzado de Google, contiene 105 cúbits.
No se trata solo de Google; otras organizaciones, entre ellas Oratomic, una empresa emergente vinculada a Caltech, predijeron a principios de 2026 que el Día Q podría llegar antes de lo previsto.
Richard Carback, director de Tecnología de Postquant Labs y miembro fundador de Quantum Alliance, considera 2028 una fecha muy plausible para la llegada de un ordenador cuántico con capacidad para comprometer la criptografía. Por su parte, Bryn Bennett, director de Riesgos de The Vault, no ofrece una fecha concreta, sino que plantea la cuestión en términos operativos, en lugar de teóricos.
«Nadie conoce la fecha, pero las estimaciones no dejan de acortarse y ya podemos planificar cómo afrontar el riesgo», afirmó Bennett en octubre, durante el lanzamiento de Quantum Alliance, y añadió: «La cuestión para los custodios no es si la fecha será 2028 o 2035, sino si podrán migrar a tiempo si llega antes».
La IA acelera la llegada del Día Q
Aquí es donde la IA entra en la ecuación y cambia radicalmente el panorama y las perspectivas de la computación cuántica. Hasta hace poco, el consenso general era que el desarrollo del hardware cuántico constituía un obstáculo determinante, ya que conseguir más cúbits requiere tiempo, capital e ingeniería.
Aunque ese reto no ha desaparecido, la IA ha introducido una nueva dimensión en el panorama de amenazas al reducir el coste algorítmico de los ataques, con independencia de los avances del hardware cuántico.
En marzo, Eigen Labs presentó ECDSA.fail, una plataforma que reta a los investigadores a desarrollar el circuito cuántico más eficiente desde el punto de vista computacional capaz de vulnerar la criptografía que protege Bitcoin y Ethereum. La plataforma atrajo a más de 100 participantes en las primeras ocho semanas, que trabajaron junto con agentes de programación con IA, entre ellos GPT 5.6 de OpenAI y Claude Opus 5 de Anthropic. En conjunto, los investigadores presentaron más de 400 diseños de circuitos y redujeron el coste espaciotemporal en torno a un 86 %, desde una referencia inicial de 10.750 millones de Toffoli-cúbit hasta 1.496 millones.
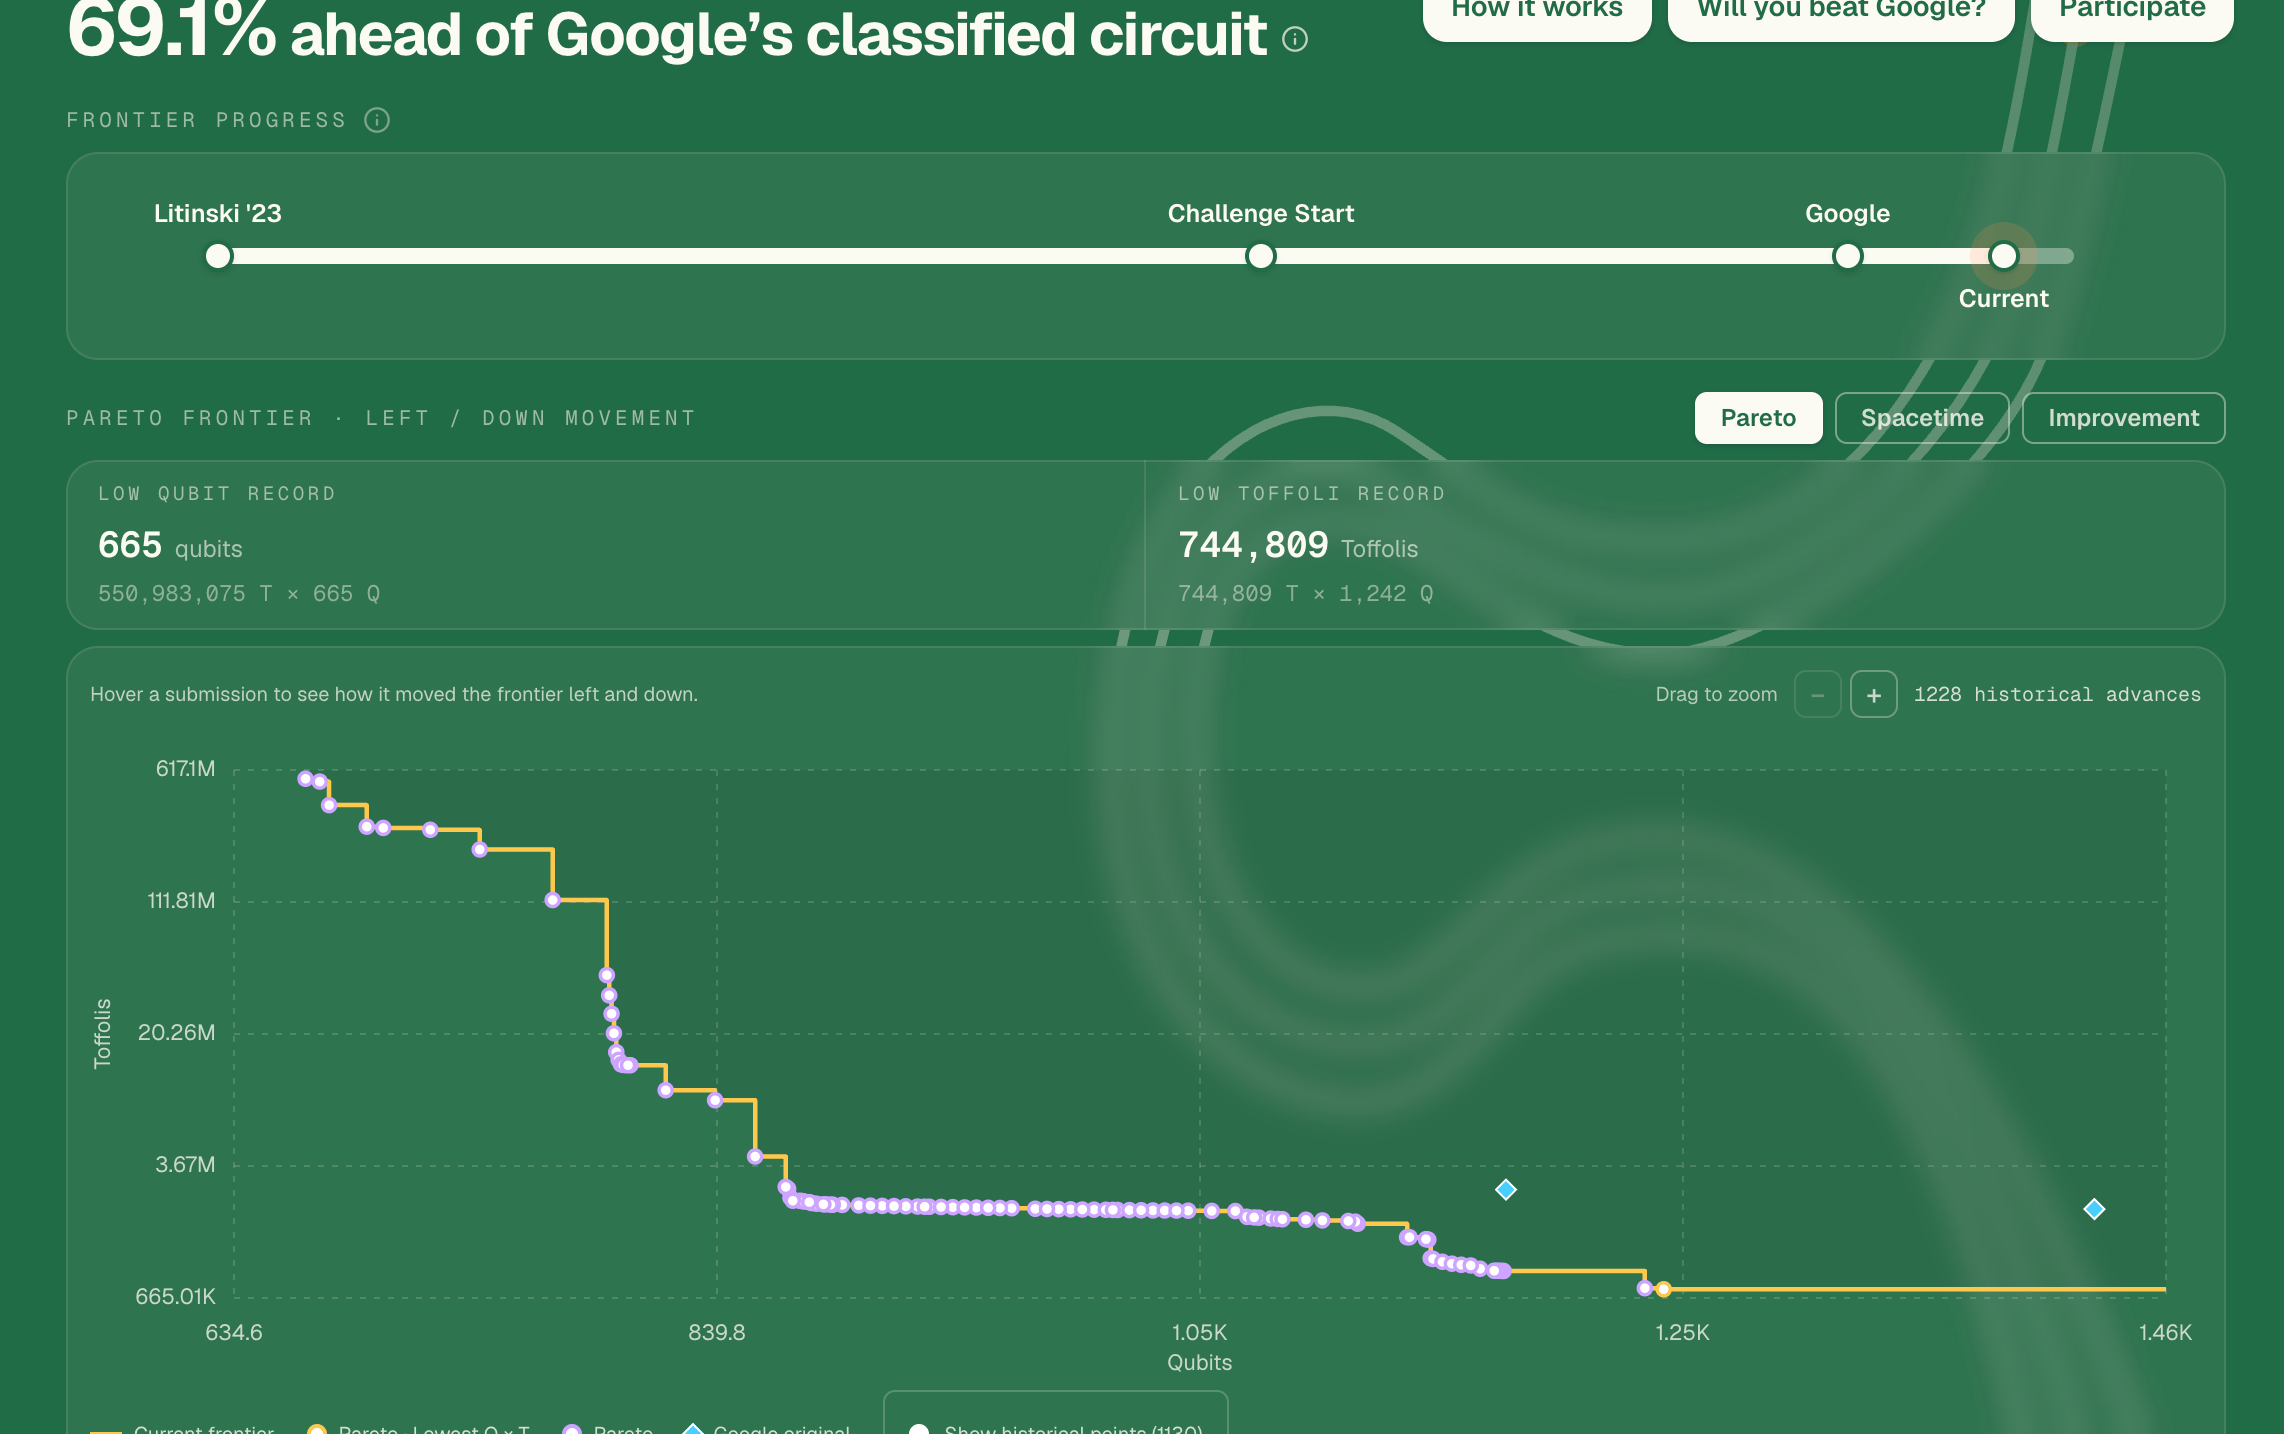
«Más allá de los circuitos resultantes, ECDSA.Fail ofrece un caso de estudio de Open Autoresearch: un proceso de investigación sujeto a un mecanismo de verificación en el que participantes humanos y agentes de IA generan, implementan, prueban y comparten de forma iterativa posibles mejoras con respecto a un objetivo común y medible», señalaron los investigadores.
Además de ECDSA.fail de Eigen Labs, otras organizaciones y comunidades de código abierto avanzan a toda velocidad hacia el Día Q, entre ellas Double AI, cuyo sistema autónomo de IA WarpSpeed produjo un circuito 2,5 veces más eficiente en términos espaciotemporales que el diseño original de Google.
El papel de la IA en la amenaza de la computación cuántica para Bitcoin no se basa en el hardware ni permite vulnerar la criptografía hoy. En cambio, podría reducir el umbral de capacidad de hardware necesario para ejecutar un ataque con éxito.
La IA y la computación cuántica no avanzan por vías paralelas; son amenazas que se potencian mutuamente y se acercan rápidamente a un punto de convergencia.
Una crisis sin consenso
Los participantes del ecosistema de las cadenas de bloques ya están explorando estrategias para mitigar el riesgo de la computación cuántica, entre ellas el pago a hash de clave pública (P2PKH) de Bitcoin. Esta tecnología oculta la clave pública del destinatario detrás de un hash, lo que proporciona una protección parcial, según Fireblocks.
A largo plazo, es necesario resolver el problema del ECDSA para mejorar la seguridad criptográfica. Actualmente se debaten varias propuestas de bifurcación suave.
Dicho esto, la migración a la criptografía poscuántica sigue siendo lenta debido a la incertidumbre sobre cuándo llegará el Día Q. Los debates se centran en qué algoritmos adoptar, la gobernanza y los retos que plantea la actualización de redes descentralizadas.
El éxito de una migración cuántica depende de sustituir las firmas digitales que sustentan cada transacción de Bitcoin. Lograrlo exige un amplio consenso entre desarrolladores, mineros, proveedores de billeteras, plataformas de intercambio y millones de usuarios sobre un nuevo estándar criptográfico, un calendario de migración coordinado y una estrategia para gestionar las monedas inactivas.
Pese a estos retos, los expertos creen que la migración es viable y puede completarse antes de que se materialice la amenaza de la computación cuántica para Bitcoin y otros protocolos de cadena de bloques. En un vídeo reciente de YouTube, Bitcoin.com afirmó que cabe esperar que el sector incorpore soporte nativo para firmas poscuánticas, sustituya o refuerce las primitivas debilitadas, o fortalezca los mecanismos de consenso.
Conclusiones clave: lo que hay que saber
Antes de reducir el debate a una cuestión binaria, pensando que sus bitcoins están totalmente seguros o ya comprometidos, deténgase. Ambos extremos son erróneos y entrañan riesgos. La realidad se sitúa en un término medio lleno de matices y, a menudo, incómodo.
Nadie está robando sus bitcoins ahora, pero el margen para la complacencia se está reduciendo. La amenaza de la IA y la computación cuántica es real, creíble y está bien documentada, pero no se está materializando hoy, ya que ningún ordenador existente puede vulnerar la criptografía de curvas elípticas. Sin embargo, el tiempo que falta para el Día Q se está acortando más rápido de lo que cualquiera había previsto antes de 2026.
Los 6,4 millones de bitcoins en riesgo siguen representando una vulnerabilidad estructural, no un fallo de software. Las claves públicas de las billeteras están expuestas y son permanentemente visibles en la cadena de bloques. Estos son los datos que necesitaría un atacante con capacidad cuántica, y la única solución es migrar a un formato de dirección resistente a los ataques cuánticos. Esta migración debería producirse antes del Día Q.
La IA y la computación cuántica no son la misma amenaza, pero, al combinarse, plantean el mismo problema.
El Día Q no tiene un calendario exacto ni una fecha confirmada, pero la mayoría de las organizaciones, incluida Google, citan el periodo 2028-2031 como el intervalo más probable sobre el que existe consenso.
Existen soluciones, pero ninguna es completa.
El mayor reto es la gobernanza y el consenso. Esto resulta más difícil que la amenaza técnica, ya que requiere reunir a todos los participantes de una red global descentralizada para acordar, coordinar y ejecutar la migración.
Los titulares de bitcoins pueden empezar a actuar ahora evitando reutilizar direcciones, lo que expone las claves públicas. Migre de salidas P2PK a P2PKH, P2WPKH o direcciones Taproot
En definitiva: la amenaza cuántica es real, pero presenta aún más matices debido al efecto amplificador de la IA y a la incertidumbre sobre el desenlace.
Preguntas frecuentes sobre Bitcoin, altcoins y monedas estables
Bitcoin es la mayor criptomoneda por capitalización de mercado, una moneda virtual diseñada para funcionar como dinero. Ninguna persona, grupo o entidad puede controlar por sí sola esta forma de pago, lo que elimina la necesidad de que terceros participen en las transacciones financieras.
Las altcoins son todas las criptomonedas distintas de Bitcoin, aunque algunos también excluyen a Ethereum de esta categoría porque las bifurcaciones se originan a partir de estas dos criptomonedas. Según este criterio, Litecoin es la primera altcoin, surgida de una bifurcación del protocolo de Bitcoin y, por tanto, una versión «mejorada» de este.
Las monedas estables son criptomonedas diseñadas para mantener un precio estable, cuyo valor está respaldado por una reserva del activo que representan. Para lograrlo, el valor de cada moneda estable se vincula a una materia prima o un instrumento financiero, como el dólar estadounidense (USD), y su oferta se regula mediante un algoritmo o en función de la demanda. El principal objetivo de las monedas estables es ofrecer una vía de entrada y salida a los inversores que desean operar e invertir en criptomonedas. También permiten a los inversores preservar valor, ya que las criptomonedas, en general, están sujetas a volatilidad.
La dominancia de Bitcoin es la proporción que representa su capitalización de mercado respecto a la capitalización total de todas las criptomonedas en conjunto. Ofrece una imagen clara del interés de los inversores por Bitcoin. Una dominancia elevada de BTC suele producirse antes y durante una fase alcista, en la que los inversores optan por criptomonedas relativamente estables y de elevada capitalización de mercado, como Bitcoin. Una caída de la dominancia de BTC suele indicar que los inversores están trasladando su capital o sus beneficios a las altcoins en busca de mayores rendimientos, lo que suele desencadenar fuertes subidas de estas criptomonedas.
Artículos destacados
1Los diferenciales de los bonos franceses rozan el récord de la crisis de 2011: por qué el nivel de 1,1000 acecha al euro2Banco Central Europeo: el alza de los rendimientos de los bonos favorece mantener los tipos sin cambios en octubre – ING3La plata se desploma un 5 % hasta mínimos de tres meses al intensificarse las apuestas por una subida de tipos de la Fed4Banco de Inglaterra: se incorpora una subida de tipos en noviembre ante la persistente inflación británica – Danske Bank5Rand sudafricano: la disciplina fiscal respalda los SAGBs – Societe Generale6El dólar canadiense se estabiliza mientras la recuperación del dólar estadounidense limita nuevas subidas7Las estimaciones siguen a la baja: por qué se acelera la cuenta atrás de Bitcoin ante la amenaza cuántica8Peso mexicano: los riesgos en torno a Banxico lastran al MXN frente al dólar estadounidense - Commerzbank9Euro: los diferenciales franceses suponen un riesgo bajista frente al dólar estadounidense – BBH


¡Comience ahora!
Regístrese y acceda a los mercados globales en menos de 3 minutos

Conéctese con nosotros












La información proporcionada en este sitio web es únicamente de carácter general y no constituye asesoramiento financiero personal. Antes de actuar sobre cualquier información de este sitio web, debe considerar la idoneidad de la información en relación con sus objetivos, situación financiera y necesidades. Invertir en CFD y contratos de margen de FX conlleva riesgos significativos y no es adecuado para todos los inversores. Puede perder más que su depósito inicial. Usted no posee ni tiene ningún interés en el activo subyacente. Le recomendamos que busque asesoramiento independiente y se asegure de comprender plenamente los riesgos involucrados antes de operar. Es importante que lea y considere el documento de divulgación antes de adquirir cualquier producto listado en el sitio web. La información y los anuncios ofrecidos en este sitio web no están destinados al uso por parte de ninguna persona en ningún país o jurisdicción donde dicho uso sea contrario a las leyes y regulaciones locales. Los productos y servicios ofrecidos en este sitio web no están destinados a residentes de Estados Unidos, Malasia y Tailandia.
TMGM está autorizado y regulado en varias jurisdicciones.
Trademax Australia Limited, que opera como TMGM, está regulada por la Comisión Australiana de Valores e Inversiones (ASIC), AFSL n.º 436416, y está ubicada en Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australia.
Correo electrónico: [email protected]
Trademax Global Limited, que opera como TMGM, está autorizada y regulada por la Comisión de Servicios Financieros de Vanuatu (VFSC), número de registro 40356, y está registrada en 1276, Kumul Highway, Port Vila, Vanuatu, República de Vanuatu.
Correo electrónico: [email protected]
Trademax Global Markets (SE) Limited, que opera como TMGM, está autorizada y regulada por la Autoridad de Servicios Financieros (FSA) de Seychelles, con número de licencia SD224. La empresa está registrada en Office No 13, Providence Estate ABIS Centre, Mahe, Seychelles.
Correo electrónico: [email protected]
Trademax Global Markets (International) Pty Ltd, que opera como TMGM, está autorizada y regulada por la Comisión de Servicios Financieros de Mauricio (FSC) con licencia n.º GB22201012, y está registrada en 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauricio.
Correo electrónico: [email protected]
Copyright © TMGM. Todos los derechos reservados