

Perdagangan
Terokai pelbagai pasaran dengan harga yang kompetitif, kecairan yang mendalam, dan alat perdagangan yang canggih.
Ketahui Lebih Lanjut 
Platform
Berdagang dengan lancar menggunakan platform berkuasa TMGM, dibina untuk kelajuan, ketepatan, dan pengalaman perdagangan yang unggul.
Ketahui Lebih Lanjut Platform Perdagangan
Akademi
Pelajari asas perdagangan dengan sumber yang mesra pemula, termasuk panduan, webinar, dan wawasan pasaran.
Ketahui Lebih Lanjut Akademi TMGM
Berita & Analisis
Dapatkan kemas kini pasaran masa nyata dan analisis pakar untuk kekal mendahului peluang perdagangan
Ketahui Lebih Lanjut Berita & Analisis
Tentang
Ketahui apa yang membezakan TMGM — kehadiran global kami, kekuatan kawal selia, dan komitmen terhadap inovasi dalam perdagangan.
Ketahui Lebih Lanjut Mengapa Pilih TMGM
Anggaran terus menurun: Mengapa kira detik ancaman kuantum terhadap Bitcoin semakin pantas
Ancaman kecerdasan buatan (AI) dan pengkomputeran kuantum terhadap Bitcoin (BTC) serta mata wang kripto secara umum bukan lagi persoalan sama ada perkakasan akan mencapai keupayaan yang diperlukan, tetapi bila.
Kemajuan dalam penyelidikan berbantukan AI menambah dimensi baharu kepada ancaman pengkomputeran kuantum, walaupun kedua-dua teknologi itu pada masa ini belum mampu memecahkan kriptografi Bitcoin secara bersendirian.
Namun, AI dan pengkomputeran kuantum sedang merapatkan jurang itu dengan lebih pantas daripada yang dijangkakan sesiapa pun sebelum 2026.
Selama lebih sedekad, rantaian blok berfungsi sebagai lejar yang tidak memerlukan kepercayaan kepada pihak lain dan tidak dapat dipecahkan secara matematik. Keselamatan Bitcoin terus berasaskan masalah yang begitu rumit sehingga tiada komputer klasik yang pernah dibina mampu menyelesaikannya.
Masalah matematik itu ialah Masalah Logaritma Diskret Lengkung Eliptik (ECDLP-256), yang memisahkan kunci awam dompet kripto daripada kunci peribadinya.
Secara adilnya, meskipun kemajuan AI sepanjang lima tahun lalu mengancam untuk merungkai teras keselamatan Bitcoin, masalah matematik yang sudah lama wujud ini masih tidak dapat diselesaikan oleh komputer klasik dengan sumber pengkomputeran yang munasabah. Namun, persoalan yang meresahkan ialah: sampai bila?
6 juta Bitcoin: Angka yang menggambarkan besarnya risiko
Quantum Alliance, gabungan sembilan anggota yang dilancarkan pada Oktober 2026, menganggarkan bahawa kira-kira 6.4 juta Bitcoin, atau 32.2% daripada keseluruhan bekalan dalam edaran, disimpan dalam dompet yang kunci awamnya sudah terdedah dan boleh dilihat pada rantaian blok. Angka ini, yang merangkumi 1.1 juta BTC milik Satoshi Nakamoto, sebenarnya lebih tinggi, iaitu 6.9 juta BTC, menurut Pihak Berkuasa Penyeliaan Eropah (ESAs).
Ini bukan sekadar angka teori; pada harga pasaran semasa sekitar $82,000 bagi setiap Bitcoin, nilainya melebihi $566 bilion, namun masih terdedah kepada kelemahan struktur.
Institusi di bawah ESAs menerbitkan laporan mengenai ancaman pengkomputeran kuantum terhadap kriptografi pada September, dengan menyatakan bahawa teknologi itu boleh menjejaskan sesetengah rangkaian kriptografi yang kini digunakan untuk melindungi transaksi, rantaian blok, pangkalan data dan komunikasi sebelum ia berdaya maju secara komersial. Menurut sebuah artikel CoinDesk, laporan itu tidak menyatakan secara jelas bila pengkomputeran kuantum mungkin berdaya maju secara komersial.
Ancaman kuantum: Perkara yang perlu anda ketahui
Risiko kuantum terhadap Bitcoin dan mata wang kripto berpunca daripada seni bina awal kriptografi, apabila dompet yang menggunakan output bayar kepada kunci awam (P2PK), format lalai Bitcoin pada peringkat awalnya, menyiarkan kunci awamnya terus pada rantaian blok bagi setiap transaksi. Perkara ini turut terpakai kepada dompet yang menggunakan semula alamat. Sebaik sahaja kunci awam ini kelihatan, ia menjadi sasaran, termasuk 1.1 juta BTC yang dikaitkan dengan Satoshi Nakamoto, yang kekal tidak aktif dalam alamat P2PK awal dan tidak menunjukkan sebarang aktiviti selama lebih 15 tahun.
Sekali lagi, Bitcoin dalam alamat P2PK tidak menghadapi risiko serta-merta kerana tiada komputer semasa yang mampu menyelesaikan masalah matematik ECDLP-256. Ancaman itu masih terletak pada masa hadapan, dengan perdebatan tertumpu pada sejauh mana ia masih jauh dan sama ada seseorang mampu mempercepatkan tempoh tersebut.
Namun, komputer kuantum yang menjalankan algoritma Shor boleh menyelesaikan ECDLP-256 dengan kepantasan yang meningkat secara eksponen berbanding mana-mana komputer klasik.
Pada Mac, Google mempercepatkan dengan ketara tarikh akhir kesiapsiagaannya untuk Q-Day, iaitu titik apabila komputer kuantum semasa mampu menyelesaikan masalah ECDLP-256 dan memecahkan algoritma kriptografi kunci awam. Google menyatakan bahawa ia menyasarkan 2029 sebagai tarikh akhir untuk bersiap sedia menghadapi peristiwa ini, sambil menggesa seluruh dunia mengikut jejaknya dan mula melaksanakan algoritma kriptografi pascakuantum (PQC) bagi memperkukuh atau menggantikan lengkung eliptik dan RSA.
Heather Adkins, Naib Presiden Kejuruteraan Keselamatan Google, dan Sophie Schmieg, jurutera kanan kriptografi, menyatakan dalam hantaran itu bahawa “Sebagai perintis dalam bidang kuantum dan PQC, menjadi tanggungjawab kami untuk memimpin melalui teladan dan berkongsi garis masa yang bercita-cita tinggi. Dengan berbuat demikian, kami berharap dapat memberikan kejelasan dan menekankan keperluan bertindak segera bagi mempercepatkan peralihan digital, bukan sahaja untuk Google, tetapi juga di seluruh industri.”
Sebagai konteks, Google menyatakan bahawa pemecahan ECDLP-256 kini memerlukan kurang daripada 500,000 qubit fizikal, iaitu anggaran yang telah dikurangkan kepada satu perdua puluh daripada angka sebelumnya. Namun begitu, Willow, cip Google yang paling canggih, mengandungi 105 qubit.
Bukan Google sahaja; organisasi lain, termasuk Oratomic, syarikat pemula yang mempunyai kaitan dengan Caltech, turut meramalkan pada awal 2026 bahawa Q-Day boleh tiba lebih awal daripada jangkaan terdahulu.
Richard Carback, Ketua Pegawai Teknologi Postquant Labs dan anggota pengasas Quantum Alliance, melihat 2028 sebagai tarikh yang amat berkemungkinan bagi kemunculan komputer kuantum dengan keupayaan yang relevan untuk kriptografi. Sementara itu, Bryn Bennett, Ketua Pegawai Risiko The Vault, tidak memberikan tarikh khusus, sebaliknya melihat perkara itu dari sudut operasi dan bukannya teori.
“Tiada siapa tahu tarikhnya, tetapi anggaran itu terus diawalkan, dan risikonya sudah boleh kita rancang untuk hadapi,” kata Bennett pada Oktober semasa pelancaran Quantum Alliance. Beliau menambah, “Persoalan bagi penjaga aset bukanlah sama ada tarikhnya 2028 atau 2035; tetapi sama ada anda sempat beralih jika ia tiba lebih awal.”
AI mempercepatkan ketibaan Q-Day
Di sinilah AI memainkan peranan, lalu mengubah landskap dan prospek pengkomputeran kuantum secara besar-besaran. Sehingga baru-baru ini, pandangan umum ialah pembangunan perkakasan kuantum merupakan kekangan utama, kerana penambahan bilangan qubit memerlukan masa, modal dan kejuruteraan.
Walaupun cabaran itu belum lenyap, AI telah memperkenalkan dimensi baharu kepada landskap ancaman dengan mengurangkan kos algoritma serangan, tanpa bergantung pada kemajuan perkakasan kuantum.
Pada Mac, Eigen Labs memperkenalkan ECDSA.fail, sebuah platform yang mencabar penyelidik untuk membangunkan litar kuantum paling cekap dari segi pengkomputeran yang mampu memecahkan kriptografi yang melindungi Bitcoin dan Ethereum. Platform itu menarik lebih 100 peserta dalam lapan minggu pertama, yang bekerja bersama ejen pengekodan AI, termasuk GPT 5.6 daripada OpenAI dan Claude Opus 5 daripada Anthropic. Secara bersama, para penyelidik menyerahkan lebih 400 reka bentuk litar, mengurangkan kos ruang-masa kira-kira 86%, daripada garis dasar 10.75 bilion Toffoli-qubit kepada 1.496 bilion.
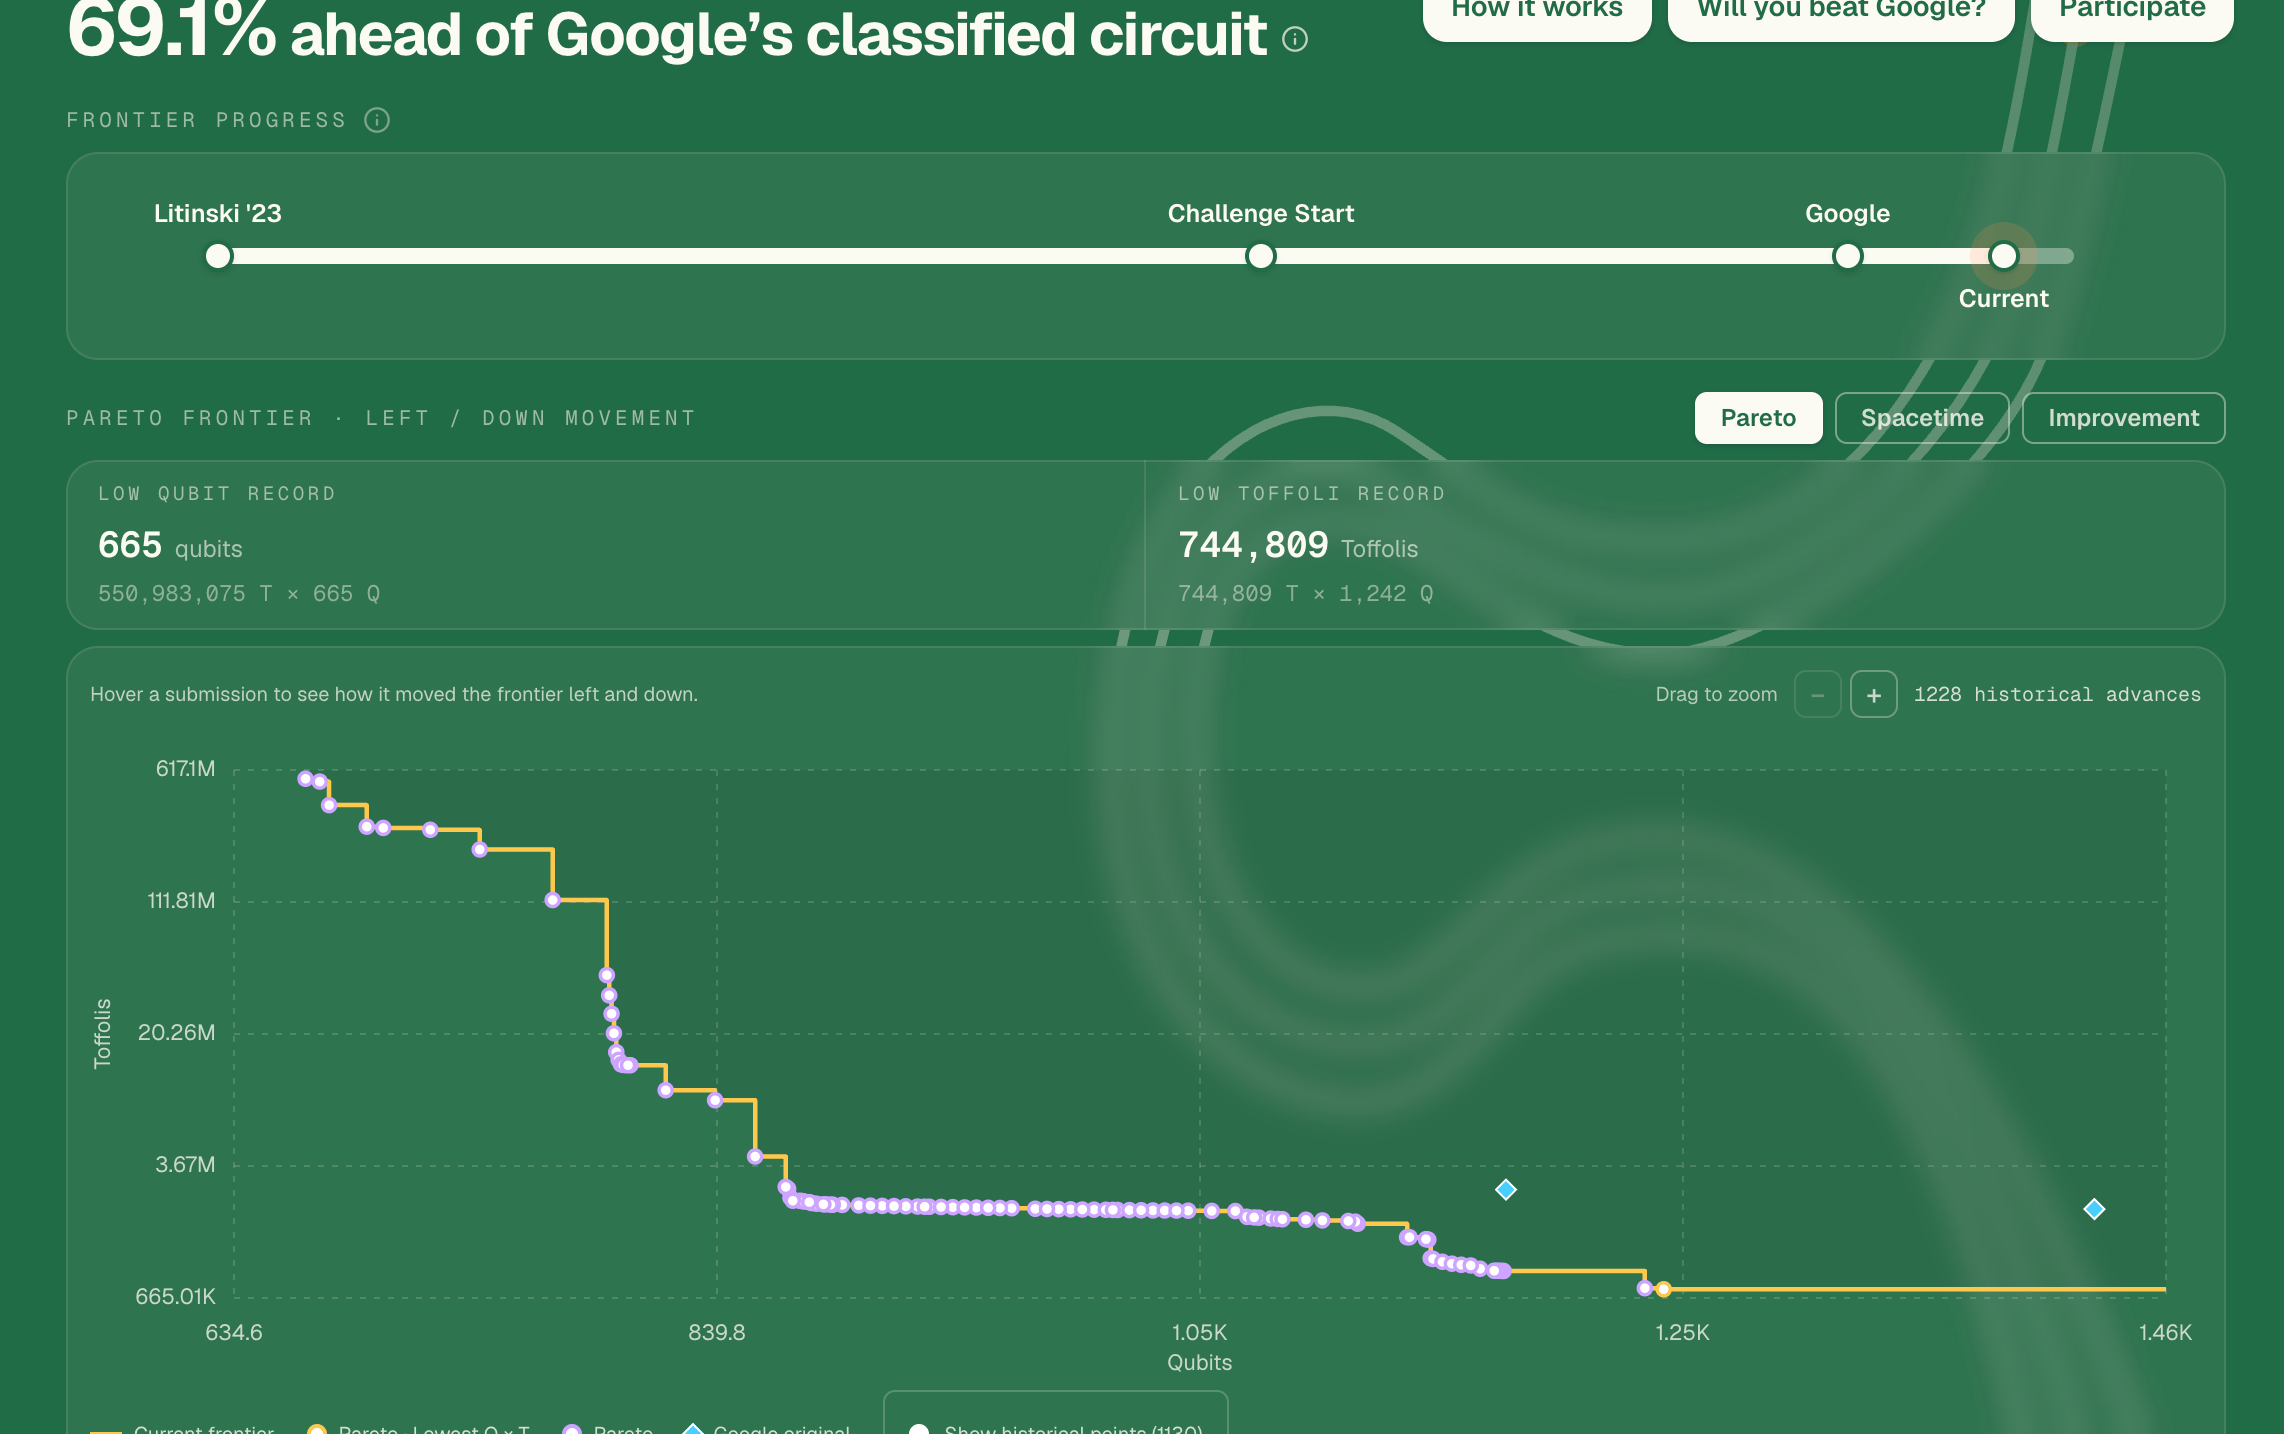
“Selain litar yang dihasilkan, ECDSA.Fail menyediakan kajian kes bagi Open Autoresearch: proses penyelidikan yang tertakluk pada pengesah, dengan peserta manusia dan ejen AI secara berulang menjana, melaksanakan, menguji dan berkongsi cadangan penambahbaikan berdasarkan objektif bersama yang boleh diukur,” kata para penyelidik.
Selain ECDSA.fail Eigen Labs, organisasi lain dan komuniti sumber terbuka turut berlumba menuju Q-Day, termasuk Double AI, yang sistem AI autonominya, WarpSpeed, menghasilkan litar dengan kecekapan ruang-masa 2.5 kali ganda berbanding reka bentuk asal Google.
Implikasi AI terhadap ancaman pengkomputeran kuantum kepada Bitcoin bukan berasaskan perkakasan dan tidak memecahkan kriptografi pada masa ini. Sebaliknya, AI mungkin menurunkan ambang keupayaan perkakasan yang diperlukan untuk melancarkan serangan yang berjaya.
AI dan pengkomputeran kuantum tidak bergerak pada landasan selari; kedua-duanya merupakan ancaman yang saling memperkuat dan sedang berlumba menuju titik pertemuan.
Krisis tanpa kesepakatan
Pihak berkepentingan dalam rantaian blok sudah meneroka strategi untuk mengurangkan risiko pengkomputeran kuantum, termasuk Bayar kepada Hash Kunci Awam (P2PKH) Bitcoin. Teknologi ini menyembunyikan kunci awam penerima di sebalik hash, sekali gus memberikan perlindungan separa, menurut Fireblocks.
Dalam jangka panjang, masalah ECDSA mesti diselesaikan untuk meningkatkan keselamatan kriptografi. Beberapa cadangan pencabangan lembut (soft fork) kini sedang dibincangkan.
Namun begitu, peralihan kepada kriptografi pascakuantum masih perlahan kerana garis masa Q-Day tidak menentu. Perdebatan tertumpu pada algoritma yang patut digunakan, tadbir urus dan cabaran menaik taraf rangkaian terdesentralisasi.
Kejayaan peralihan kuantum bergantung pada penggantian tandatangan digital yang menjadi asas setiap transaksi Bitcoin. Untuk mencapainya, pemaju, pelombong, penyedia dompet, bursa dan berjuta-juta pengguna perlu mencapai kesepakatan meluas mengenai piawaian kriptografi baharu, garis masa peralihan yang diselaraskan dan strategi untuk mengendalikan syiling yang tidak aktif.
Walaupun berdepan cabaran, pakar percaya peralihan ini boleh dilaksanakan dan diselesaikan sebelum ancaman pengkomputeran kuantum terhadap Bitcoin serta protokol rantaian blok lain menjadi kenyataan. Dalam video YouTube baru-baru ini, Bitcoin.com menyatakan bahawa industri boleh menjangkakan penambahan sokongan terbina dalam untuk tandatangan pascakuantum, penggantian atau pengukuhan primitif kriptografi yang semakin lemah, atau pengukuhan mekanisme konsensus.
Inti pati utama: Perkara yang perlu anda ketahui
Sebelum anda menganggap perdebatan ini hanya mempunyai dua kemungkinan, dengan mempercayai bahawa Bitcoin anda sama ada selamat sepenuhnya atau sudah terjejas, fikirkan dahulu. Kedua-dua pandangan ekstrem itu tersasar dan membawa risiko. Hakikatnya terletak di tengah-tengah, dalam keadaan yang lebih bernuansa dan sering meresahkan.
Bitcoin anda tidak sedang dicuri sekarang, tetapi ruang untuk terus berasa selesa semakin sempit. Ancaman AI dan kuantum adalah nyata, berasas dan didokumentasikan dengan baik, tetapi ia belum berlaku pada masa ini kerana tiada komputer sedia ada yang mampu memecahkan kriptografi lengkung eliptik. Namun, jurang masa menuju Q-Day semakin mengecil dengan lebih pantas daripada yang dijangkakan sesiapa pun sebelum 2026.
Sebanyak 6.4 juta Bitcoin yang berisiko itu kekal sebagai kelemahan struktur, bukannya pepijat perisian. Kunci awam dompet tersebut terdedah dan boleh dilihat secara kekal pada rantaian blok. Inilah data yang diperlukan oleh penyerang kuantum, dan satu-satunya penyelesaian ialah beralih kepada format alamat yang tahan serangan kuantum. Peralihan ini perlu dilakukan sebelum Q-Day.
AI dan pengkomputeran kuantum bukan ancaman yang sama, tetapi apabila digabungkan, kedua-duanya menimbulkan masalah yang sama.
Q-Day tidak mempunyai garis masa yang tepat atau tarikh yang disahkan, tetapi kebanyakan organisasi, termasuk Google, menyebut 2028-2031 sebagai jangka masa yang paling berkemungkinan berdasarkan kesepakatan umum.
Penyelesaian sudah wujud, tetapi tiada satu pun yang lengkap.
Cabaran yang lebih besar ialah tadbir urus dan kesepakatan. Ini lebih sukar daripada ancaman teknikal kerana semua pihak berkepentingan dalam rangkaian global terdesentralisasi perlu disatukan untuk bersetuju, menyelaras dan melaksanakan peralihan tersebut.
Pemegang Bitcoin boleh mula bertindak sekarang dengan mengelakkan penggunaan semula alamat, yang mendedahkan kunci awam. Beralih daripada output P2PK kepada P2PKH, P2WPKH, atau alamat Taproot
Kesimpulannya: Ancaman kuantum adalah nyata, tetapi keadaannya lebih kompleks disebabkan kesan AI yang memperkuat ancaman itu serta hasil akhirnya yang masih belum pasti.
Soalan lazim tentang Bitcoin, altcoin dan stablecoin
Bitcoin ialah mata wang kripto terbesar mengikut permodalan pasaran, iaitu mata wang maya yang direka untuk berfungsi sebagai wang. Bentuk pembayaran ini tidak boleh dikawal oleh mana-mana individu, kumpulan atau entiti tunggal, sekali gus menghapuskan keperluan penglibatan pihak ketiga dalam transaksi kewangan.
Altcoin ialah mana-mana mata wang kripto selain Bitcoin, tetapi sesetengah pihak turut menganggap Ethereum bukan altcoin kerana pencabangan berlaku daripada kedua-dua mata wang kripto ini. Jika pandangan ini benar, maka Litecoin ialah altcoin pertama, yang dicabang daripada protokol Bitcoin dan oleh itu merupakan versi Bitcoin yang “ditambah baik”.
Stablecoin ialah mata wang kripto yang direka untuk mempunyai harga yang stabil, dengan nilainya disokong oleh rizab aset yang diwakilinya. Untuk mencapai matlamat ini, nilai setiap stablecoin ditambat kepada komoditi atau instrumen kewangan, seperti Dolar AS (USD), manakala bekalannya dikawal oleh algoritma atau permintaan. Matlamat utama stablecoin adalah untuk menyediakan saluran masuk dan keluar bagi pelabur yang ingin berdagang serta melabur dalam mata wang kripto. Stablecoin juga membolehkan pelabur menyimpan nilai memandangkan mata wang kripto secara umumnya terdedah kepada turun naik.
Dominasi Bitcoin ialah nisbah permodalan pasaran Bitcoin kepada jumlah permodalan pasaran semua mata wang kripto. Ia memberikan gambaran jelas tentang minat pelabur terhadap Bitcoin. Dominasi BTC yang tinggi lazimnya berlaku sebelum dan semasa aliran kenaikan pasaran, apabila pelabur memilih untuk melabur dalam mata wang kripto yang agak stabil dan mempunyai permodalan pasaran tinggi seperti Bitcoin. Penurunan dominasi BTC biasanya bermakna pelabur sedang memindahkan modal dan/atau keuntungan mereka kepada altcoin untuk mencari pulangan lebih tinggi, yang lazimnya mencetuskan lonjakan besar harga altcoin.
ARTIKEL POPULAR
1Jurang hasil bon Perancis menghampiri rekod krisis 2011: Mengapa paras 1.1000 membayangi euro2Bank Pusat Eropah: Kenaikan hasil bon menyokong pengekalan kadar faedah pada Oktober – ING3Harga perak menjunam 5% ke paras terendah dalam tiga bulan apabila jangkaan kenaikan kadar faedah Fed semakin mengukuh4Bank of England: Kenaikan kadar pada November ditambah dalam unjuran berikutan inflasi UK yang kekal tinggi – Danske Bank5Rand Afrika Selatan: Disiplin fiskal menyokong bon kerajaan Afrika Selatan (SAGB) – Societe Generale6Dolar Kanada stabil apabila pemulihan dolar AS mengehadkan potensi kenaikan selanjutnya7Anggaran terus menurun: Mengapa kira detik ancaman kuantum terhadap Bitcoin semakin pantas8Peso Mexico: Risiko berkaitan Banxico menekan MXN berbanding Dolar AS - Commerzbank9Euro: Spread Perancis menimbulkan risiko penurunan berbanding Dolar AS – BBH
SEBUT HARGA LANGSUNG



Berhubung Dengan Kami









Hubungan
Telefon: +61 2 8036 8388
Faks: +61 2 8036 8388
E-mel: [email protected]
Laman Web: https://www.tmgm-asia.com



Maklumat yang disediakan di laman web ini adalah bersifat umum sahaja dan tidak merupakan nasihat kewangan peribadi. Sebelum bertindak berdasarkan sebarang maklumat di laman web ini, anda harus mempertimbangkan kesesuaian maklumat tersebut berhubung dengan objektif, keadaan kewangan dan keperluan anda. Pelaburan dalam CFD dan Kontrak Margin FX melibatkan risiko yang ketara dan tidak sesuai untuk semua pelabur. Anda mungkin mengalami kerugian melebihi deposit awal anda. Anda tidak memiliki, atau mempunyai, sebarang kepentingan dalam aset pendasar. Kami mengesyorkan agar anda mendapatkan nasihat bebas dan memastikan anda memahami sepenuhnya risiko yang terlibat sebelum berdagang. Adalah penting untuk anda membaca dan mempertimbangkan dokumen pendedahan sebelum anda memperoleh sebarang produk yang disenaraikan di laman web ini. Maklumat dan iklan yang ditawarkan di laman web ini tidak bertujuan untuk digunakan oleh mana-mana individu di mana-mana negara atau bidang kuasa yang penggunaan sedemikian akan bercanggah dengan undang-undang dan peraturan tempatan. Produk dan Perkhidmatan yang ditawarkan di laman web ini tidak ditujukan kepada penduduk Amerika Syarikat, Malaysia dan Thailand.
TMGM diberi kuasa dan dikawal selia dalam pelbagai bidang kuasa.
Trademax Australia Limited, berdagang sebagai TMGM, dikawal selia oleh Suruhanjaya Sekuriti dan Pelaburan Australia (ASIC), AFSL no. 436416 dan terletak di Aras 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australia.
E-mel: [email protected]
Trademax Global Limited, berdagang sebagai TMGM, diberi kuasa dan dikawal selia oleh Suruhanjaya Perkhidmatan Kewangan Vanuatu (VFSC), nombor pendaftaran 40356 dan didaftarkan di 1276, Kumul Highway, Port Vila, Vanuatu, Republik Vanuatu.
E-mel: [email protected]
Trademax Global Markets (SE) Limited, yang beroperasi sebagai TMGM, dilesenkan dan dikawal selia oleh Pihak Berkuasa Perkhidmatan Kewangan (FSA) Seychelles, dengan nombor lesen SD224. Syarikat ini didaftarkan di Pejabat No. 13, Providence Estate ABIS Centre, Mahe, Seychelles.
E-mel: [email protected]
Trademax Global Markets (International) Pty Ltd, berdagang sebagai TMGM, diberi kuasa dan dikawal selia oleh Suruhanjaya Perkhidmatan Kewangan, Mauritius (FSC) dengan lesen no. GB22201012, dan didaftarkan di 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauritius.
E-mel: [email protected]
Hak Cipta © TMGM. Semua hak terpelihara